« Mettre à jour » : la petite notification que l’on repousse toujours à plus tard dans WordPress. Cette semaine, l’actualité rappelle pourquoi il ne faut plus la repousser. Deux failles graves viennent d’être découvertes dans PHP, le langage qui fait tourner la grande majorité des sites, et plusieurs extensions WordPress ont été attaquées en octobre 2026.
Pas besoin d’être développeur pour comprendre l’enjeu. Je vous explique simplement ce qu’il y a à mettre à jour sur votre site, pourquoi c’est votre meilleure protection, et comment le faire sans rien casser.
Une mise à jour, c’est quoi exactement ?
Un site WordPress, c’est un peu comme une voiture. Il y a plusieurs pièces, et chacune a besoin d’entretien :
- WordPress : la carrosserie et le tableau de bord, c’est-à-dire le cœur du site.
- Les extensions (les « plugins ») : les options ajoutées, comme le formulaire de contact, le constructeur de pages ou l’outil SEO.
- Le thème : l’apparence du site.
- PHP : le moteur. C’est le langage, installé chez votre hébergeur, qui fait fonctionner tout le reste.
Une mise à jour apporte parfois des nouveautés, mais surtout des corrections. Quand une faille est découverte, l’éditeur la corrige et publie une nouvelle version. Tant que vous ne l’installez pas, la porte reste ouverte.
PHP : la faille dont tout le monde parle cette semaine
Le 20 octobre 2026, les détails de deux failles critiques de PHP ont fuité avant leur correction officielle. Surnommées « PHP2Shell », elles sont notées 9,2 sur 10 en gravité. En clair : une personne malveillante pourrait prendre la main sur un serveur à distance, sans mot de passe.
Le correctif est sorti le mercredi 21 octobre 2026 à 16 h (heure de Paris). Les versions à installer sont PHP 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Les spécialistes de la sécurité s’attendaient à des attaques en masse très peu de temps après sa publication. Et voici le point important pour vous : seules les versions de PHP encore maintenues, c’est-à-dire la 8.2 et les suivantes, ont reçu ce correctif officiel. Un site qui tourne encore sous PHP 7.4 ou 8.1 reste exposé. Et PHP 8.2 ne sera plus maintenu après le 31 décembre 2026.
Est-ce un cas rare ? Pas vraiment. Selon une étude de Censys publiée en juillet 2026, plus de 70 % des sites WordPress qui affichent leur version de PHP utilisent une version dépassée. La plus courante est PHP 7.4, qui ne reçoit plus aucune correction depuis novembre 2022.
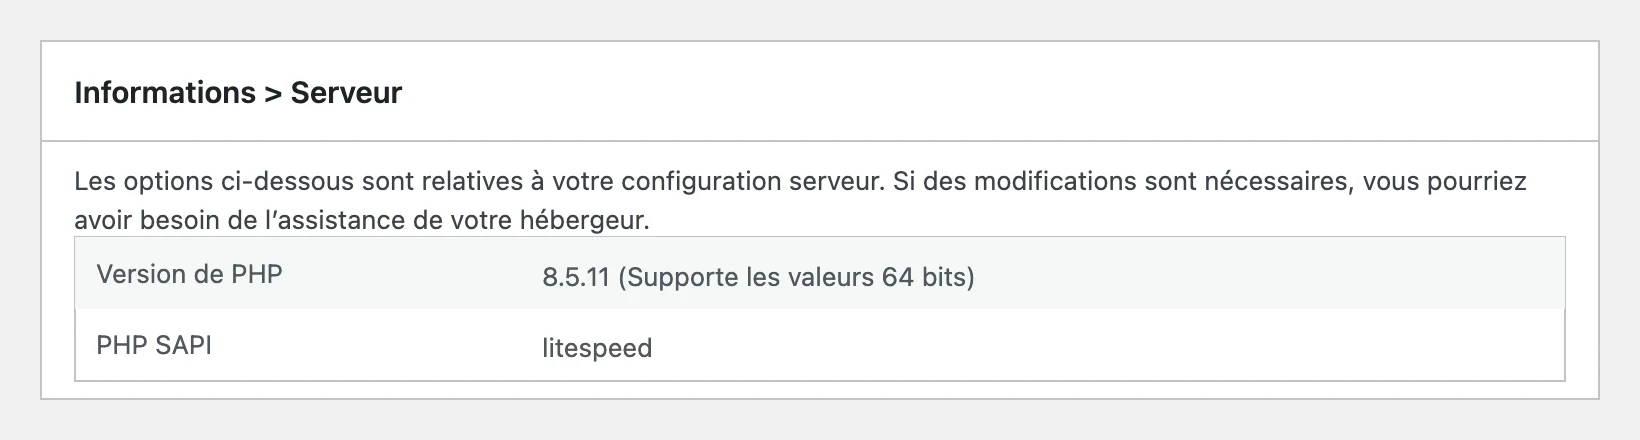
Ce que vous pouvez faire : PHP se règle dans l’espace client de votre hébergeur, pas dans WordPress. Pour connaître votre version, allez dans Outils > Santé du site > Informations > Serveur. Si vous êtes sous 8.1 ou moins, demandez à votre hébergeur ou à votre prestataire de passer à une version maintenue, après avoir vérifié que votre thème et vos extensions la supportent.
Bon à savoir : sur un hébergement mutualisé, le cas de la plupart des petits sites, vous choisissez la branche de PHP (8.3, 8.4, 8.5…) dans votre espace client, mais c’est l’hébergeur qui installe les correctifs, comme la version 8.5.12. Vous n’avez rien à cliquer : vérifiez quelques jours plus tard que le numéro a bien changé, et relancez votre hébergeur si ce n’est pas le cas.
Les extensions : la porte d’entrée numéro un des pirates
Si PHP fait la une cette semaine, le vrai point faible d’un site WordPress, ce sont ses extensions. En 2025, Patchstack, une société spécialisée dans la sécurité WordPress, a recensé 11 334 nouvelles failles dans l’écosystème WordPress, 42 % de plus qu’en 2024. 91 % concernaient des extensions, 9 % des thèmes, et seulement 6 le cœur de WordPress.
Le délai entre la découverte d’une faille et les premières attaques est très court : selon le même rapport, environ la moitié des failles à fort impact sont exploitées dans les 24 heures. Les attaques sont automatisées : des robots testent des milliers de sites à la chaîne, sans chercher à savoir s’il s’agit d’une multinationale ou d’un artisan des Landes.
Un exemple récent : début octobre 2026, une faille notée 10 sur 10 a été découverte dans Bricksforge, une extension qui ajoute des fonctions au constructeur de pages Bricks (un concurrent d’Elementor). Elle permettait d’installer du code malveillant sur un site, sans aucun identifiant. Patchstack a repéré les premières tentatives d’attaque dès le 7 octobre. La seule parade : installer au plus vite la version corrigée publiée par l’éditeur.
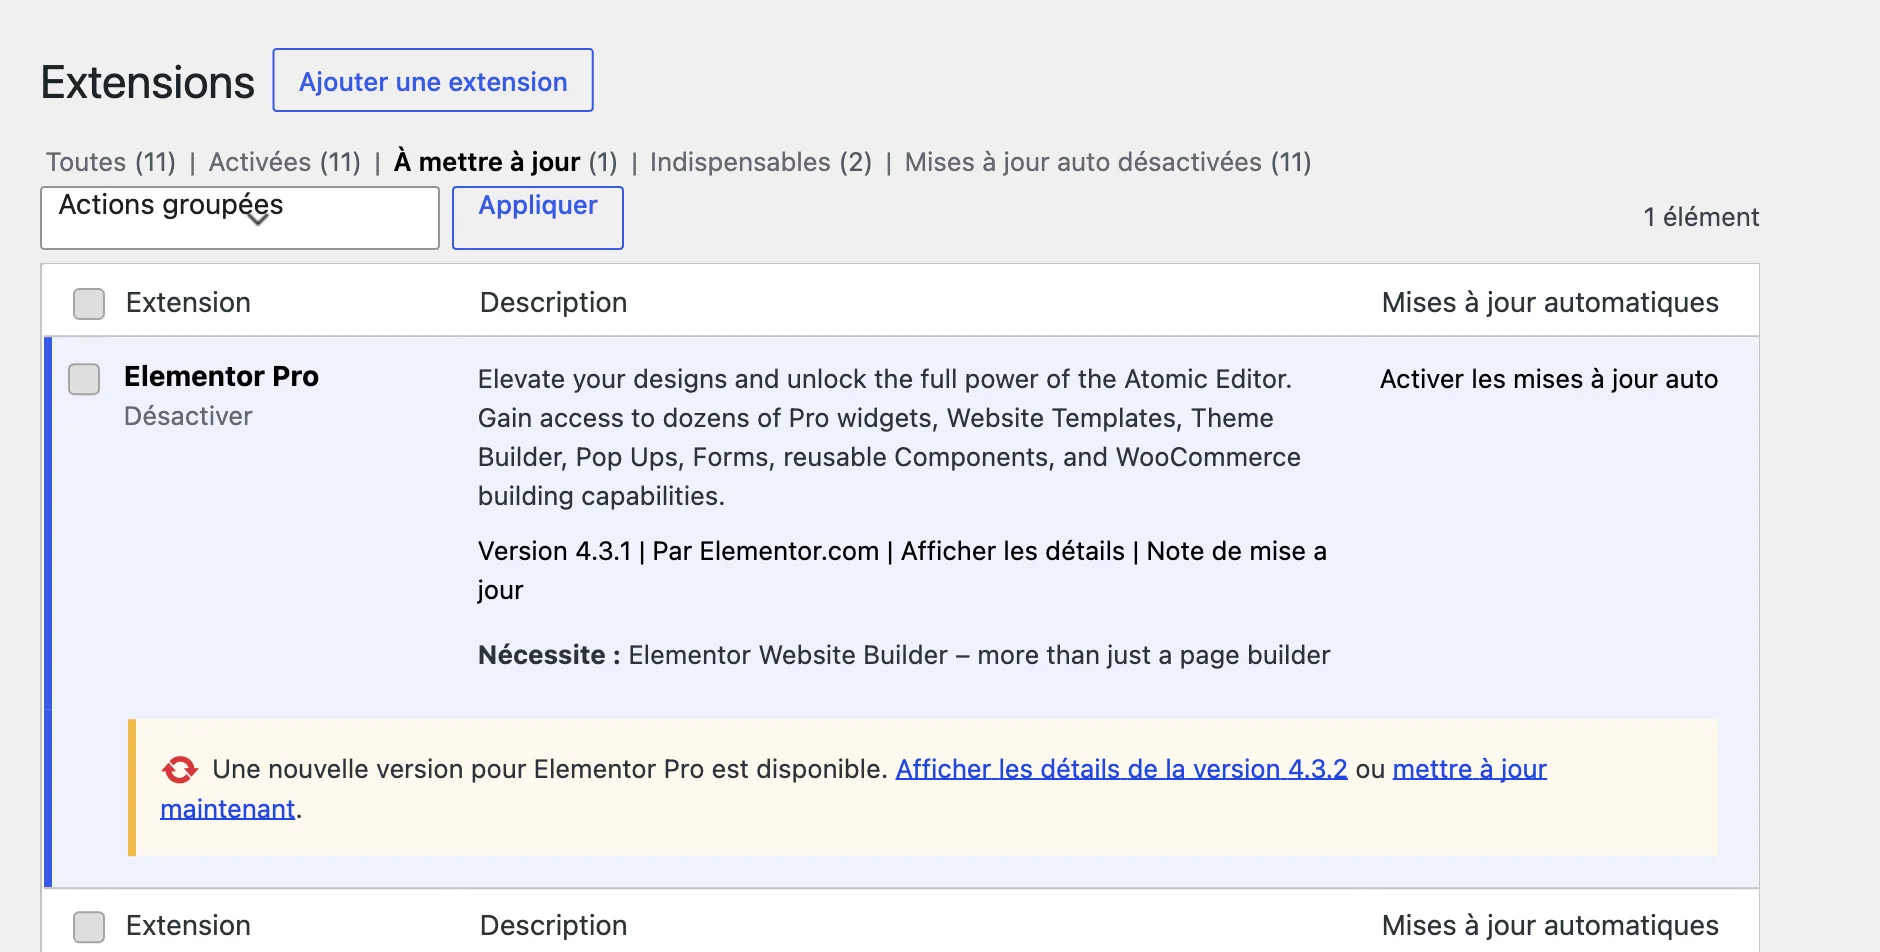
Ce que vous pouvez faire : mettez à jour vos extensions régulièrement, et supprimez celles que vous n’utilisez plus. Une extension désactivée mais toujours installée peut encore poser problème, et une extension abandonnée par son auteur ne sera jamais corrigée.
WordPress lui-même : le cœur à garder à jour
WordPress fait tourner 39,6 % de tous les sites du monde, selon W3Techs (octobre 2026). C’est ce qui en fait une cible de choix. Le cœur de WordPress est très bien maintenu, et c’est justement pour ça qu’il faut suivre ses mises à jour : chaque version corrige des problèmes repérés par une large communauté.
Pourtant, toujours selon Censys, seulement 14 % des sites WordPress observés utilisaient la dernière version corrective de WordPress. Bonne nouvelle : WordPress installe par défaut les petites mises à jour de sécurité tout seul. Vérifiez simplement que cette option n’a pas été désactivée, dans Tableau de bord > Mises à jour.
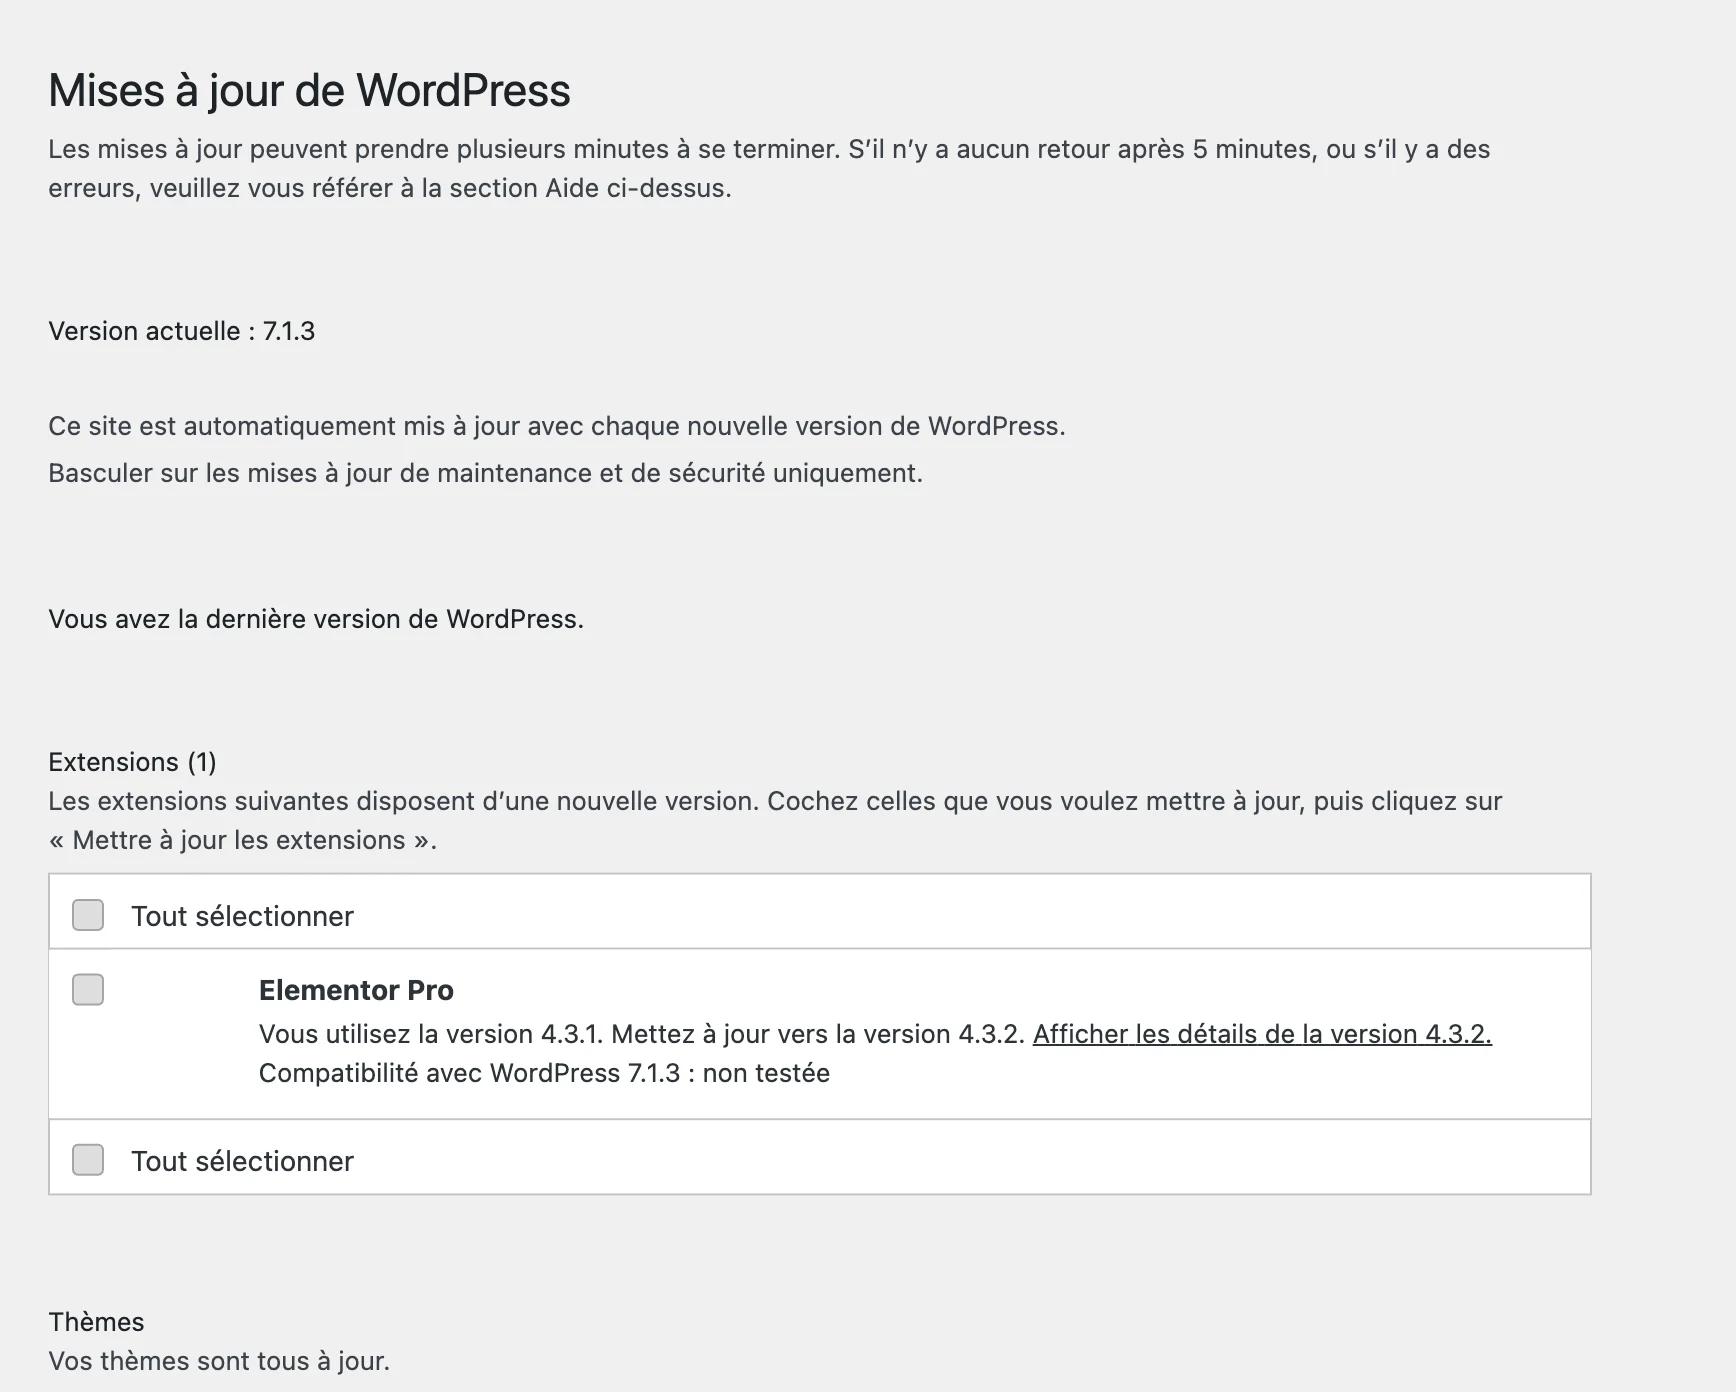
Mettre à jour, oui, mais pas n’importe comment
Une mise à jour peut parfois créer un conflit entre deux extensions et casser une page. Et elle n’est pas toujours sans risque : entre le 15 et le 16 octobre 2026, une version piégée de l’extension Rank Math PRO a été diffusée à la suite d’un piratage de son éditeur. Les sites qui disposaient d’une sauvegarde propre ont pu revenir en arrière facilement.
Ma méthode, que j’applique pour les sites que j’accompagne :
- Faire une sauvegarde complète (fichiers et base de données) avant toute mise à jour.
- Mettre à jour une chose à la fois, en commençant par les extensions, puis le thème, puis WordPress.
- Vérifier le site après chaque étape : page d’accueil, formulaire de contact, panier si vous vendez en ligne.
- Tester les grosses mises à jour sur une copie du site (un « site de préproduction ») quand c’est possible, en particulier pour un changement de version de PHP.
- Garder un rythme régulier : une fois par semaine ou tous les quinze jours vaut mieux qu’un grand ménage par an.
Comment savoir où en est votre site ?
Trois endroits à regarder, dans l’administration de WordPress :
- Tableau de bord > Mises à jour : la liste de tout ce qui attend.
- Outils > Santé du site : WordPress vous signale lui-même les problèmes de sécurité et la version de PHP.
- Extensions : repérez celles que vous n’utilisez plus.
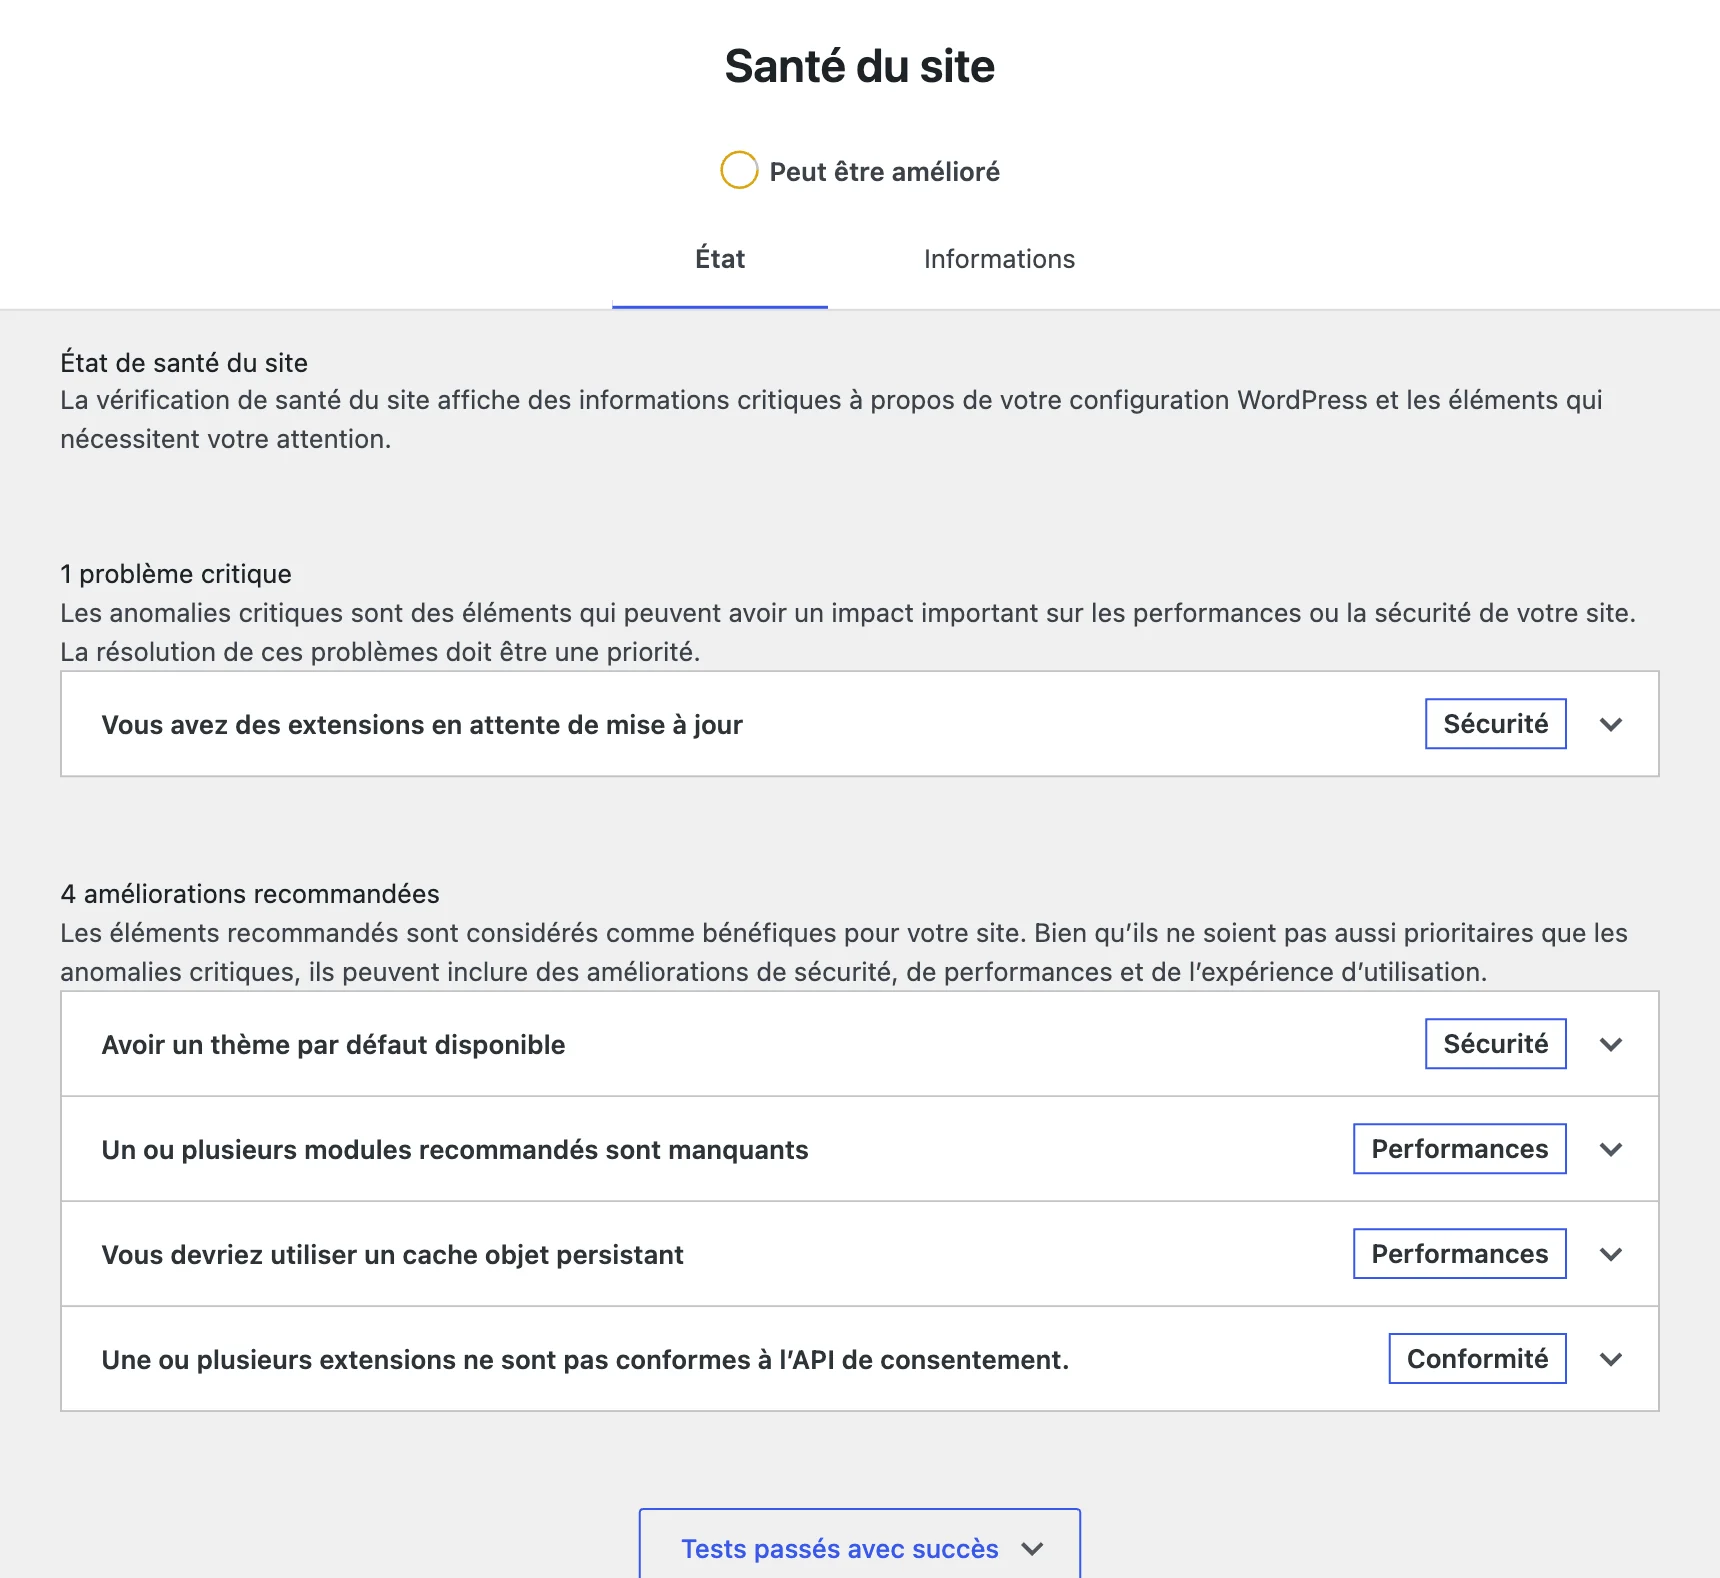
Vous pouvez aussi lancer mon audit SEO gratuit : il contrôle notamment les versions de WordPress et des extensions quand elles sont visibles depuis l’extérieur, en plus de la sécurité, de la vitesse et du référencement.
Et si vous n’avez pas le temps ?
C’est le cas de la plupart des artisans, indépendants et petites entreprises avec qui je travaille, et c’est normal : votre métier, ce n’est pas la maintenance d’un site. Dans mon accompagnement web et SEO, je m’occupe des sauvegardes, des mises à jour et des vérifications, et je vous préviens quand une action de votre hébergeur est nécessaire. Si votre site a besoin d’une remise à plat plus large, on peut aussi en parler dans le cadre d’une refonte de site internet.
Questions fréquentes
Une mise à jour peut-elle casser mon site ?
Oui, ça arrive, le plus souvent à cause d’un conflit entre deux extensions. C’est pour ça qu’on fait une sauvegarde avant, et qu’on met à jour une chose à la fois. Avec une sauvegarde, un retour en arrière prend quelques minutes.
À quelle fréquence faut-il faire les mises à jour ?
Idéalement chaque semaine pour les extensions, et dès leur sortie pour les mises à jour de sécurité. Le plus important est la régularité.
Mon hébergeur s’occupe-t-il des mises à jour ?
Cela dépend de votre offre. En général, l’hébergeur entretient le serveur, et c’est à vous de mettre à jour WordPress, le thème et les extensions. Le plus sûr est de lui poser la question, notamment pour la version de PHP.
Faut-il activer les mises à jour automatiques ?
Pour les petites mises à jour de sécurité de WordPress, oui, c’est le réglage par défaut. Pour les extensions, c’est possible sur un petit site simple, à condition d’avoir des sauvegardes automatiques et de vérifier le site régulièrement.
Sources
- The Hacker News : PHP2Shell, deux failles critiques de PHP (octobre 2026)
- Huntress : PHP2Shell, failles critiques de PHP (20 octobre 2026)
- Journal du Coin : PHP2Shell, correctif le 21 octobre
- PHP : correctifs 8.5.12, 8.4.27, 8.3.36 et 8.2.35 (21 octobre 2026)
- PHP : versions maintenues
- Patchstack : State of WordPress Security in 2026
- VPN Central : étude Censys sur les versions de PHP des sites WordPress (juillet 2026)
- The Hacker News : faille Bricksforge exploitée (octobre 2026)
- SecurityWeek : Rank Math PRO compromis (octobre 2026)
- W3Techs : part de marché de WordPress